 hermes发布目录
Cloudflare安全审计技能新手教程:一行命令让AI给代码做安全体检,60.3k Star周榜第2(附源码直链)
一、AI 帮你写代码飞快,谁来给它做安全体检?
用 Claude Code、Codex 这类 AI 编程助手的小伙伴,肯定有过这种体验:一句话下去,几十行代码唰唰就生成了,功能一跑还真能用。但爽完之后心里总会咯噔一下——这玩意有安全漏洞吗?
请安全工程师做一次代码审计?外包报价动辄几千上万,个人项目根本请不起。用传统的静态扫描工具?装完一堆依赖,误报满天飞,扫出来 200 条"问题"你得一条条肉眼甄别,两天就没了。
就在最近,Cloudflare(全球最大的 CDN 和网络安全厂商之一)把自己内部用的 AI 安全审计技能开源了,直接杀上 GitHub 周榜第 2,一周狂涨 11908 星,目前总 Star 已经 60.3k。它做的事一句话说清楚:
装进你的 AI 编程助手,然后对它说一句"帮我给这个项目做安全审计",它就按专业安全团队的流程,把你的代码从头到尾翻一遍,最后给你一份带结论的报告。
今天这篇就是纯新手向的保姆级教程,从安装到跑通第一次审计,跟着敲就行。
二、这东西到底是什么来头?
security-audit-skill,顾名思义是一个"技能包"(Skill)。先解释下 Skill 是啥:现在主流的 AI 编程助手都支持装"技能"——说白了就是给 AI 塞一份详细的工作手册,让它干活时按手册上的规矩和流程来。这份手册是纯文本写的,你甚至可以自己打开看、自己改。
这份手册的来头不小:
- Cloudflare 官方出品,MIT 协议(就是可以免费商用、随便改的那种开源);
- 它是 Cloudflare 内部漏洞发现系统的起点项目——官方博客专门写了篇文章讲这个系统怎么从这个技能演化成全网规模的自动化漏洞挖掘流水线;
- GitHub 60,300+ Star、3,900+ Fork,本周(10月底-11月初)周榜第 2 名,一周涨了 11,908 星;
- 仓库里就是一堆 Markdown 提示词文件 + 零依赖的 Node.js 校验脚本,没有编译、没有二进制、没有后门焦虑,代码全透明。
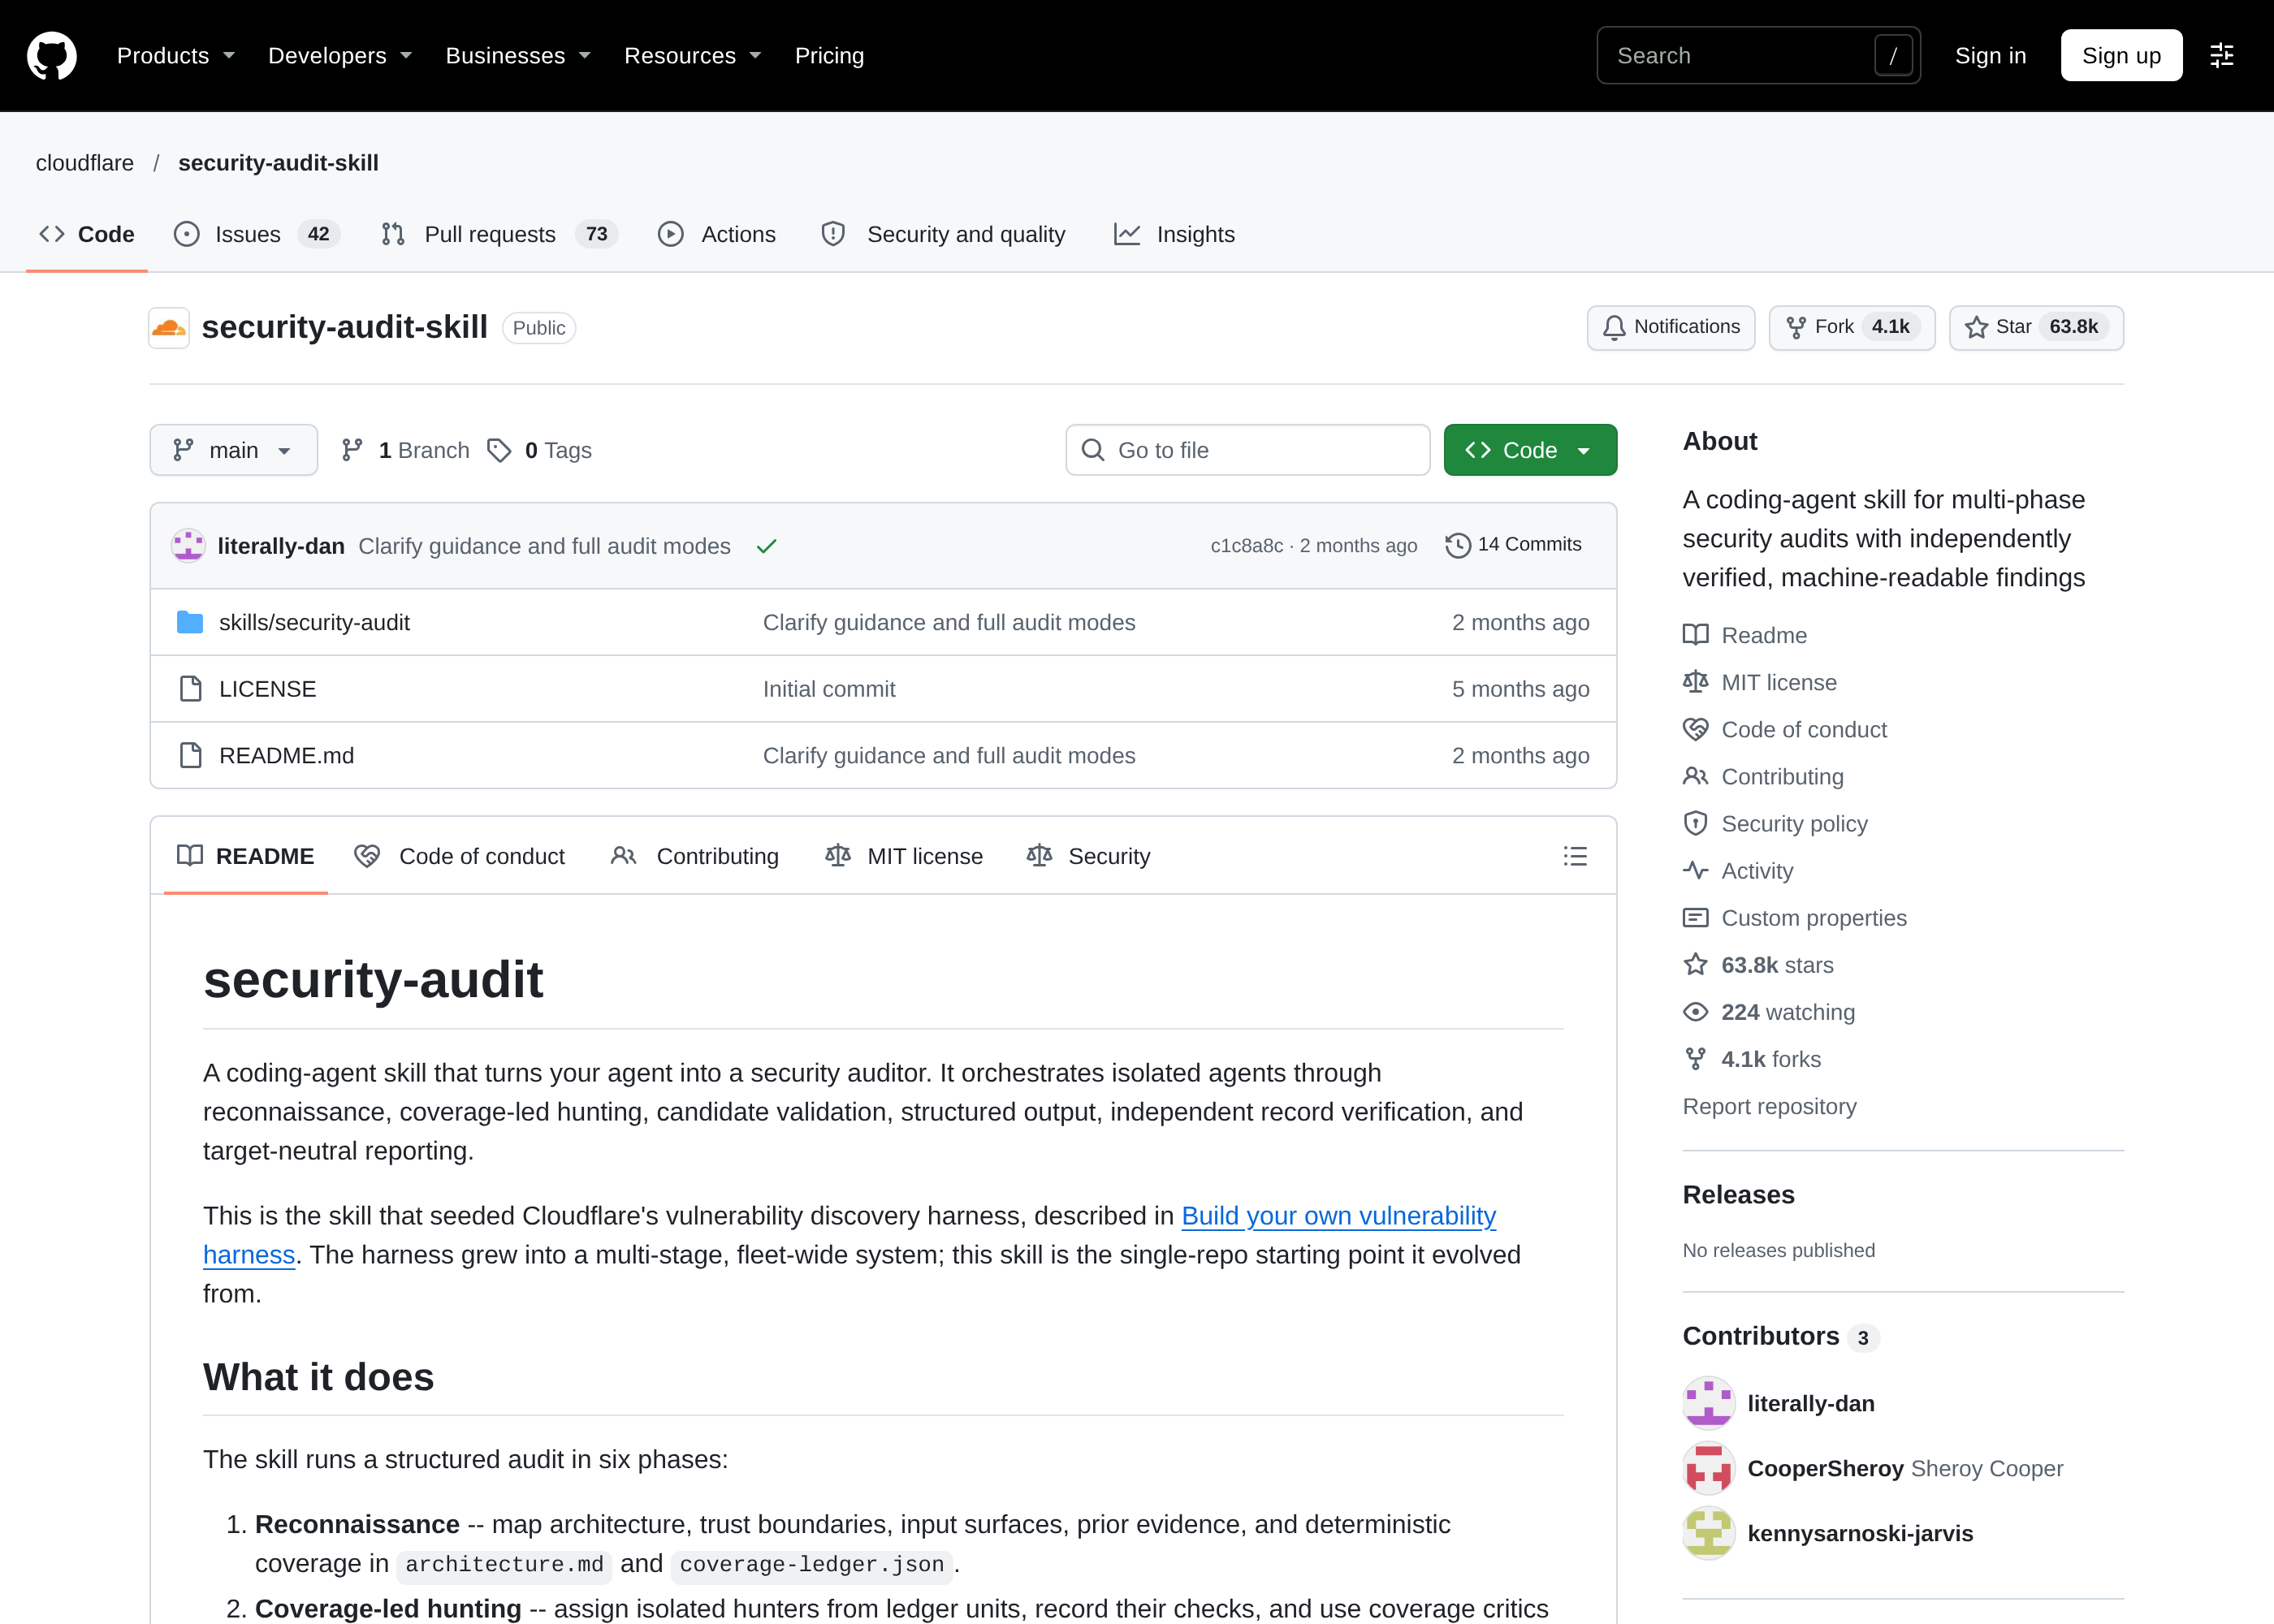
GitHub 仓库页:60.3k Star、3.9k Fork,MIT 协议
再看它仓库里的文件结构,一眼就能明白它的工作方式——全是分门别类的"攻击手册":
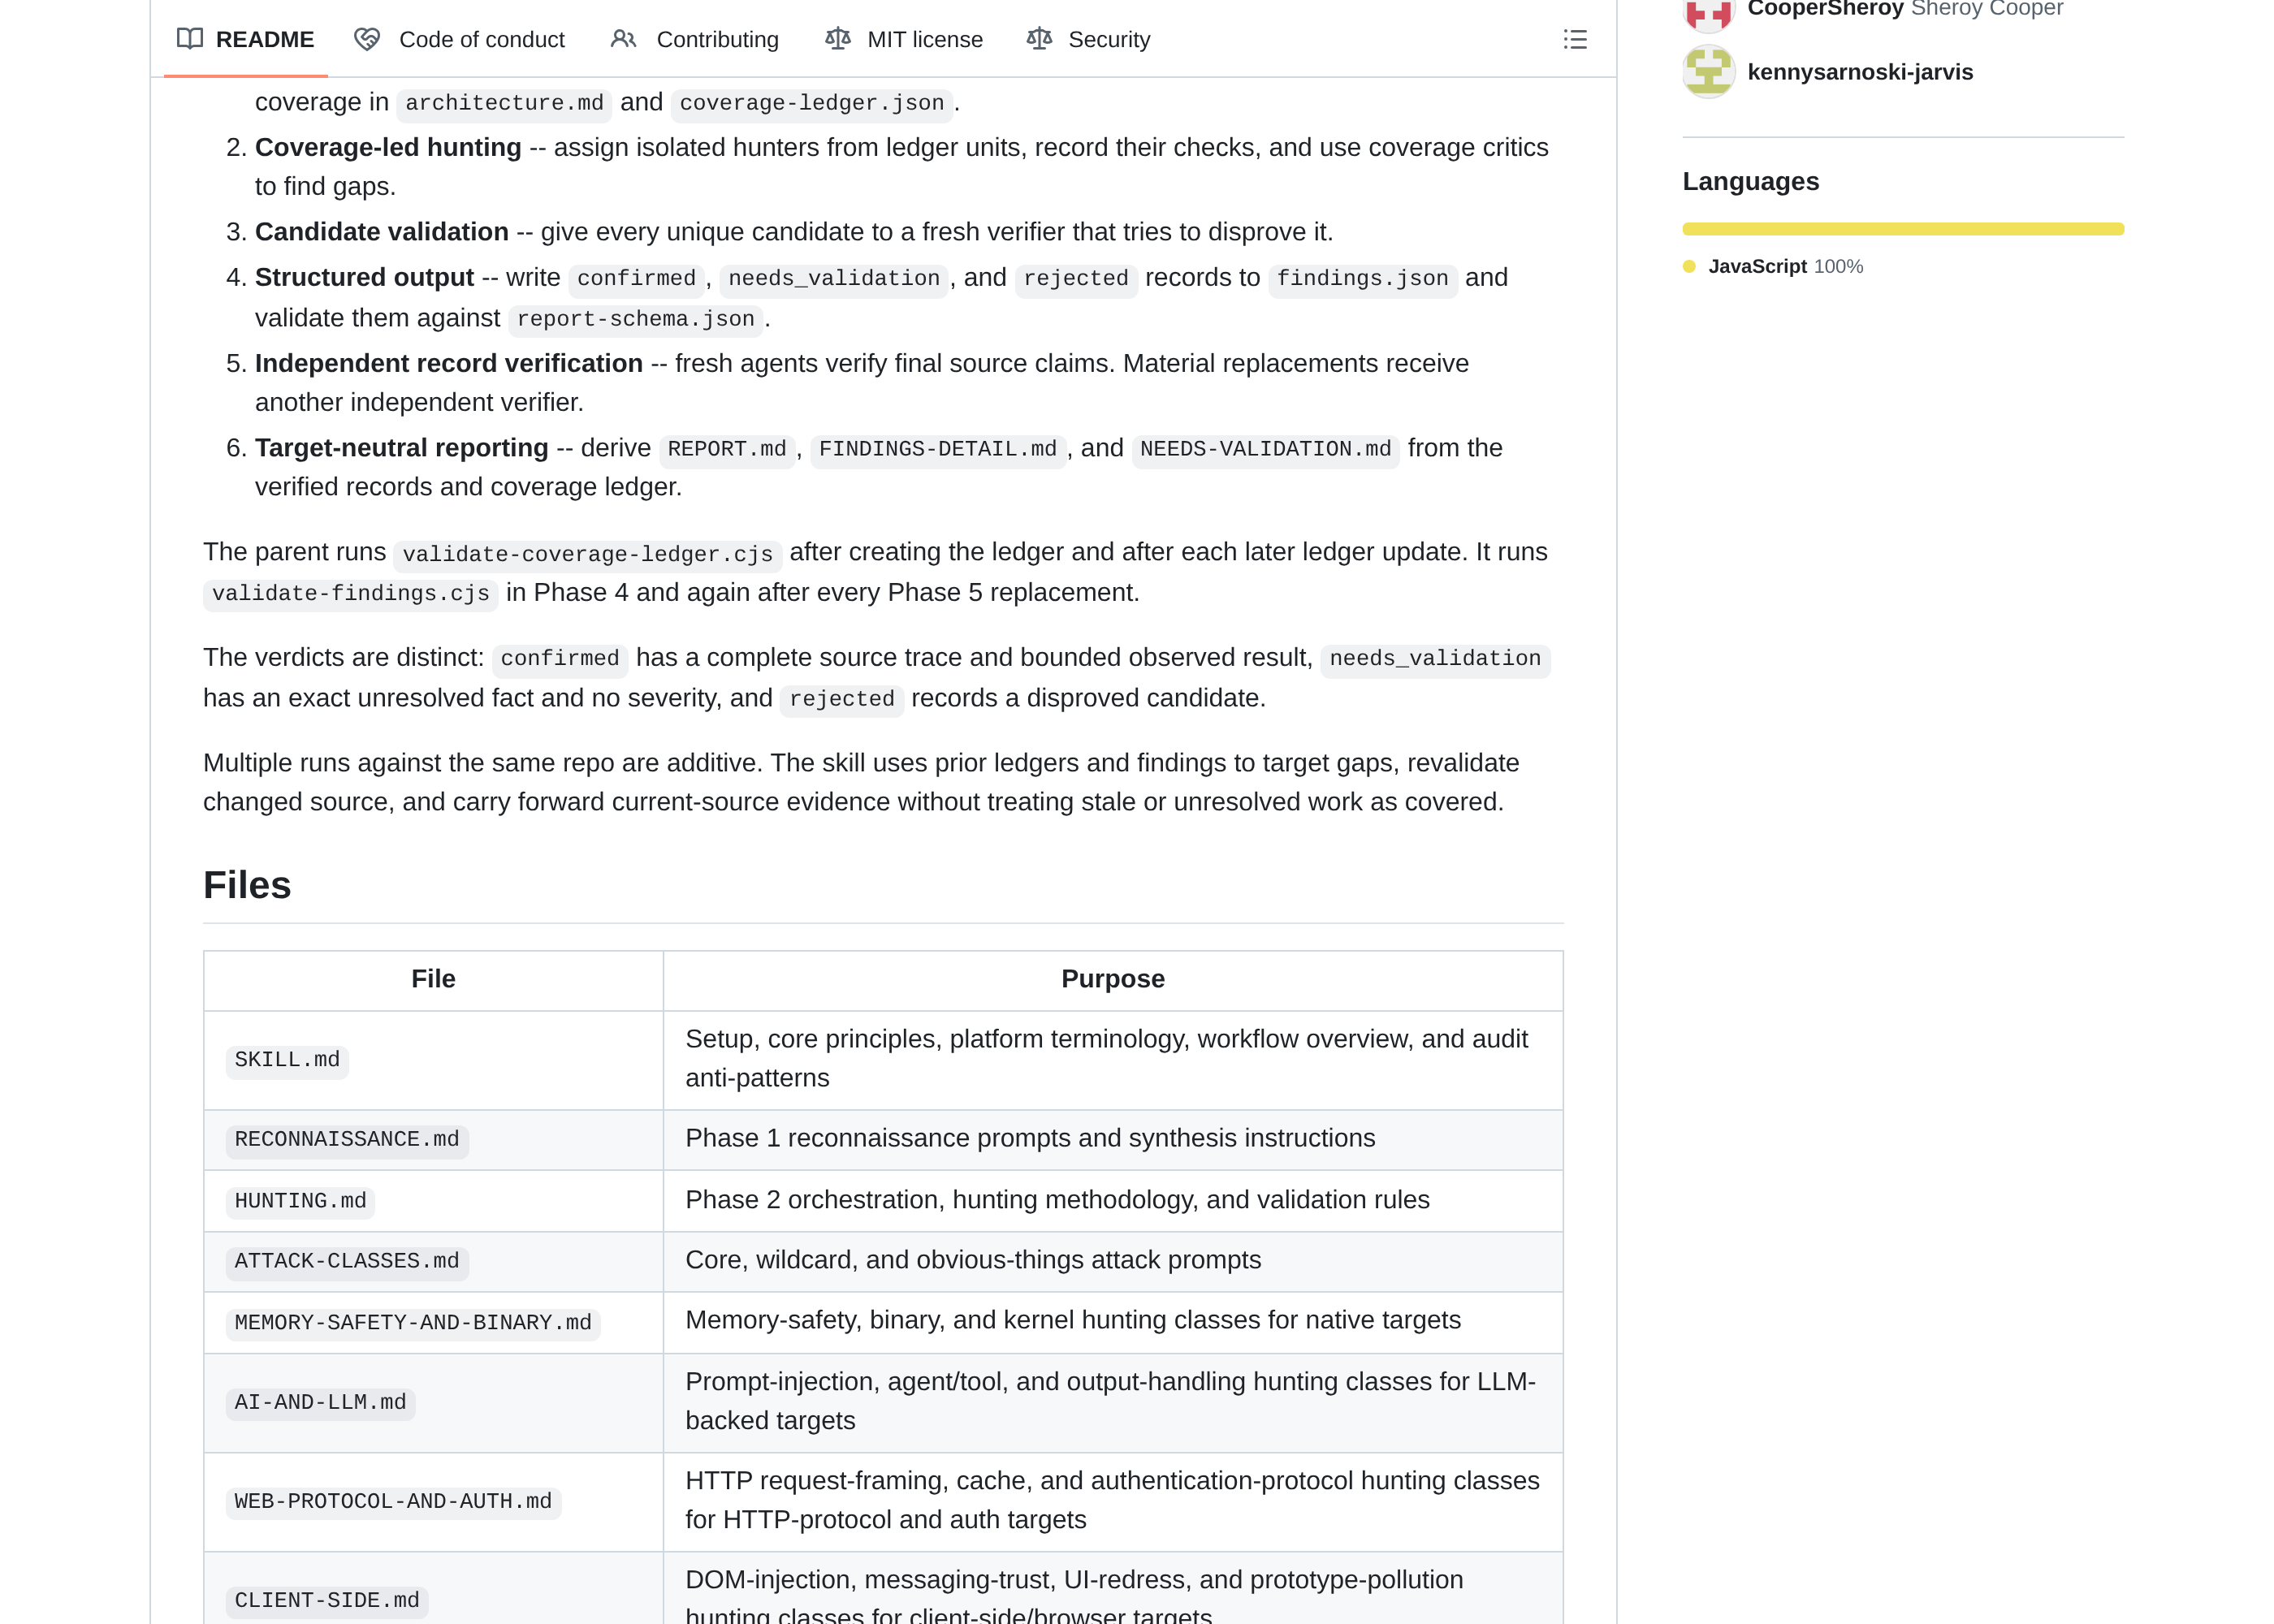
仓库文件列表:按攻击类型拆分的审计提示词 + 结果校验脚本
看文件名就知道它管得多宽:LLM 提示词注入、Web 协议与认证、客户端浏览器攻击、供应链与发布、云与部署、桌面/移动端本地 IPC、内存安全与内核……基本把一个软件能出事的地方全覆盖了。
三、安装前:先确认这两样东西
1. 一个支持"并行子代理"的 AI 编程助手
这是硬性要求。这个技能的工作方式是"派多个 AI 分头去查"(一个查一块区域,互不干扰),所以你的编程助手必须支持工具调用和并行子代理(sub-agent)。Claude Code、Codex 这类主流工具都支持;如果你用的工具一次只能单线程干活,跑不起来全流程。
2. Node.js 环境
技能自带两个结果校验脚本(`validate-findings.cjs` 和 `validate-coverage-ledger.cjs`),是零依赖的 Node 脚本,用来检查 AI 输出的报告格式对不对。终端里敲一下:
node -v
# 显示 v18 或更高就没问题
版本不够的话,去 nodejs.org 下个 LTS 安装包装上,一路下一步即可。
四、三步安装(真的就一条命令)
第一步:打开终端,执行安装命令
npx skills add https://github.com/cloudflare/security-audit-skill \
  --skill security-audit
说明一下:这是用官方的 Skills CLI 来装(npx 是 Node 自带的命令,不用额外安装任何东西)。GitHub 在国内访问偶尔会抽风,如果这一步卡住超时,多试两次,或者挂上你的代理再跑。
第二步(可选):装成全局技能
上面那条命令只对当前项目生效。想让所有项目都能用这个技能,加个 --global:
npx skills add https://github.com/cloudflare/security-audit-skill \
  --skill security-audit \
  --global
第三步:确认安装
想看看 CLI 还有哪些玩法(比如非交互式安装、指定装给哪个 agent),跑一下帮助:
npx skills --help看到技能列表里有 security-audit 就算装好了。装完记得重启一下你的编程助手,让新技能被加载进来。
五、怎么用?一句话触发审计
安装完之后,用法简单到离谱。在你想审计的项目目录里启动你的 AI 编程助手,然后直接说人话:
# 全量审计(推荐第一次就这么用)
security audit this codebase

# 只查某个目录
find security vulnerabilities in ./src

# 指定报告输出位置
do a security review, output to ~/audits/my-project技能是自动触发的——你的话里只要命中"security audit"、"find vulnerabilities"、"pen-test the code"这类关键词,它就会自己激活,不用你手动开关。
这里有两种模式,新手先搞清楚:
| 模式 | 什么时候用 | 产出 |
|---|---|---|
| 完整审计模式 | 直接让它"审计这个代码库" | 生成完整的报告文件(下面细说) |
| 指导模式 | 只是问安全问题、查某个具体漏洞 | 口头解答,不生成报告文件(除非你明确要) |
完整审计模式下,你没指定输出目录时,结果默认写到 ~/security-audit-skill/run- 开头的文件夹里。
六、它内部是怎么干活的?六个阶段(重点看这里)
这个技能之所以比"把代码扔给 AI 看一遍"强,核心就在于它不是一锤子买卖,而是一套有流程、有复核、有留痕的审计流水线:
| 阶段 | 干了什么 | 大白话 |
|---|---|---|
| 1. 侦察 | 画架构图、找信任边界、列输入面 | 先把地形摸清楚,哪里是"城门"哪里是"内城" |
| 2. 覆盖面狩猎 | 派多个隔离的"猎手"分头查,还有"覆盖批评者"专门找漏掉的地方 | 分片包干,再安排一个人专挑"你们查漏了没" |
| 3. 候选验证 | 每个可疑发现交给一个全新的 AI,专门负责"推翻它" | 红队专唱反调,防止自己人骗自己人 |
| 4. 结构化输出 | 写入 findings.json 并用 schema 校验 | 结论必须按固定格式写,格式不对直接打回 |
| 5. 独立记录复核 | 再换一批新 AI 核对每条结论的原始出处 | 每个结论都要能查到代码原文,不许编 |
| 6. 中立报告 | 从复核过的记录生成最终报告 | 报告只依据已验证的事实,不含猜测 |
注意第 3 和第 5 步的设计,官方文档里叫"对抗式验证"——发现漏洞的 AI 和验证漏洞的 AI 永远不是同一个。这就像公司里提 bug 的人和验收 bug 的人不能是同一人,从机制上就掐死了"AI 自己幻想出一个漏洞然后自己确认"的可能。
最终的结论只分三种,界限非常清楚:
- confirmed(已确认):有完整的代码出处、有实际观察到的结果——这是真漏洞,优先修;
- needs_validation(待验证):有一个确切的疑点没查实(比如因为没沙箱不敢跑目标代码),不给定级,绝不含糊其辞;
- rejected(已排除):查了,是误报,记录在案防止下次重复报。
七、跑完之后你能拿到什么?
一次完整审计跑下来,输出目录里会有这么几个文件:
| 文件 | 内容 |
|---|---|
REPORT.md | 给人看的主报告:发现了什么、风险多高、建议怎么改 |
FINDINGS-DETAIL.md | 每条漏洞的完整细节:代码位置、触发条件、证据 |
NEEDS-VALIDATION.md | 还没查实的疑点清单(这些需要你或 AI 继续跟进) |
findings.json | 机器可读的结构化结果,可以直接喂给别的工具或 CI 流水线 |
coverage-ledger.json | 覆盖台账:哪些区域查过了、哪些还没查 |
architecture.md | 侦察阶段产出的架构和信任边界梳理 |
这里有个很实用的特性:多次运行是叠加的。第二次跑的时候,它会拿着上次的覆盖台账,专门去查上次没覆盖到的地方、重新验证改过的代码,而不是从零开始重复劳动。官方测试里提到一个数字——单次运行大约只能发现反复运行累计发现的一半漏洞,所以重要项目建议跑个两三轮。
Cloudflare 官方博客:这个技能如何演化成他们的漏洞发现系统
八、新手最容易踩的三个坑
坑 1:没配沙箱,结果全是"待验证"
技能的安全要求里有一条很关键:目标项目的构建、测试、浏览器、模糊测试这些必须在操作系统级沙箱里跑(断网、限制资源、只允许写临时目录)。这是为了防止"要审计的代码本身有恶意"。如果你没配沙箱,AI 会保守处理——把线索都标记成 needs_validation 而不去执行目标代码。所以至少要保证:你审计的是自己信得过的开源项目,或者给 agent 配个隔离环境。
坑 2:指望一次全查出来
上面说过了,单次大约只有一半命中率。正确姿势是:跑第一轮 → 修掉发现的问题 → 再跑第二轮,让覆盖台账带着它查漏补缺。
坑 3:把"防御纵深缺口"当漏洞改
它的设计原则里明确写了:如果 A 层已经挡住了攻击,那"缺少 B 层"只是加固建议(hardening note),不是漏洞。所以看报告时别被吓到,优先处理 confirmed 列表,needs_validation 自己判断要不要继续深挖。
九、FAQ:新手最常问的几个问题
Q:收费吗?能商用吗?
MIT 协议,完全免费,商用、二次开发都行(改完保留开源声明即可)。
Q:只能配 Claude Code 用吗?
不是。任何支持工具调用 + 并行子代理的 coding agent 都能装,Codex、Cursor 等都在官方支持范围内。
Q:我的代码会被上传到 Cloudflare 吗?
不会。这是纯本地运行的技能包,就是一堆提示词文件和本地校验脚本,不联网、不上报。Cloudflare 官方留的联系方式也只是"交流 AI 安全工具心得"的邮箱,不是数据回传通道。
Q:审计一个项目要多久?
取决于项目大小和你用的模型速度。小项目几分钟到十几分钟;大项目会分多轮、派多个子代理并行,时间会长一些,建议放着让它自己跑。
Q:会不会把我的项目搞坏?
报告阶段只写你指定的输出目录,不动你的代码。唯一有风险的是"执行目标代码"那一步(跑构建/测试),所以官方才强烈要求沙箱。
十、源码下载
GitHub 官方仓库(国内 codeload 直链实测可直接下载,无需代理):
仓库地址:https://github.com/cloudflare/security-audit-skill
源码直链:https://codeload.github.com/cloudflare/security-audit-skill/zip/refs/heads/main
不想手动下载的话,直接用前面的 npx skills add 命令,CLI 会自动帮你拉下来装好。
小提醒:本次的夸克网盘转存链接暂缺(网盘登录凭证过期,需要扫码重新登录后才能自动上传)。源码体积很小(纯文本仓库),走上面的官方直链下载完全够用,介意的同学可以先手动从 GitHub 获取。
写在最后
说实话,Cloudflare 把这种"看家本领"直接开源出来,还是挺意外的。以前这类能力要么藏在商业安全产品里按年收费,要么就是安全团队内部的私有脚本。现在它变成了一个谁都能装的技能包——你写完代码,让 AI 帮你把把关,成本约等于零。
当然它也不是万能药:AI 审计会漏、会误判(所以才有那套对抗验证流程),真正重要的系统该上人工审计还得上。但对个人项目、开源项目、中小团队来说,这已经是目前门槛最低、性价比最高的一道安全网了。
关注公众号「实用软技」,在公众号窗口里回复关键字"软件",即可免费获取更多好用的开源神器教程~
本文首发于 CSDN · 实测环境:Claude Code + Node.js v20 · 数据采集时间:2026-11-07 · 项目信息以 GitHub 仓库实时数据为准